VPS mới thuê về mà chưa bật tường lửa thì chẳng khác nào để cửa nhà mở toang. Trên Ubuntu và Debian, công cụ tường lửa đơn giản nhất cho người mới chính là UFW (Uncomplicated Firewall) — một lớp giao diện gọn nhẹ của iptables, chỉ cần vài lệnh là bạn đã khóa chặt VPS của mình.
UFW là gì? Vì sao nên dùng trên VPS?
Tường lửa là chương trình giám sát lưu lượng mạng ra vào máy chủ và chặn những truy cập không được phép. Hầu hết tường lửa Linux hiện đại đều dựa trên iptables để lọc gói tin, nhưng iptables có cú pháp khá phức tạp với người mới — và đó là lý do Canonical, đơn vị phát triển Ubuntu, tạo ra UFW: một giao diện dòng lệnh đơn giản, dễ nhớ, nhưng vẫn đủ mạnh để quản lý tường lửa cho VPS.
Nói ngắn gọn: thay vì viết những dòng quy tắc iptables dài ngoằng, với UFW bạn chỉ cần gõ sudo ufw allow 80/tcp là cổng 80 đã mở, hay sudo ufw deny 3306 là cổng MySQL đã đóng.
Cài đặt UFW trên Ubuntu/Debian
Quá trình cài đặt chỉ có 3 bước, thực hiện qua SSH.
Bước 1: SSH vào VPS
Bạn cần đăng nhập vào VPS bằng SSH với tài khoản có quyền sudo. Nếu chưa biết cách kết nối, hãy xem lại hướng dẫn dùng phần mềm SSH client (ví dụ Bitvise SSH Client) trước.
Bước 2: Cập nhật hệ thống và kiểm tra UFW đã có chưa
Trước khi cài bất kỳ phần mềm nào, hãy cập nhật danh sách gói và nâng cấp hệ thống:
sudo apt update
sudo apt upgrade
Sau đó kiểm tra UFW đã được cài sẵn hay chưa bằng lệnh which:
which ufw
Nếu lệnh không trả về kết quả gì, nghĩa là máy chủ chưa có UFW và cần cài đặt ở bước tiếp theo.
Bước 3: Cài đặt UFW
Chỉ cần một lệnh duy nhất:
sudo apt-get install ufw
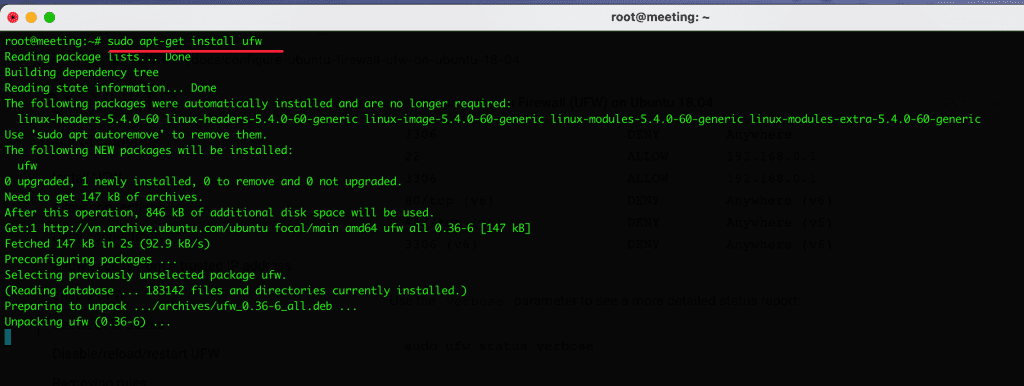
Cài xong, kiểm tra trạng thái bằng lệnh:
sudo ufw status verbose
Bạn sẽ thấy dòng Status: inactive — UFW chưa hoạt động cho đến khi bạn kích hoạt ở phần dưới.
Các lệnh UFW thường dùng để quản lý tường lửa
Bật, tắt và khởi động cùng hệ thống
Để kích hoạt tường lửa, dùng sudo ufw enable; muốn tắt tạm thời, dùng sudo ufw disable.
Khi đã bật, UFW sẽ tự động chạy cùng hệ thống mỗi lần VPS khởi động lại. Muốn xóa sạch mọi quy tắc và đưa UFW về mặc định ban đầu, dùng sudo ufw reset; sau khi thêm hoặc sửa quy tắc, chạy sudo ufw reload để nạp lại.
Mở và đóng cổng
Cú pháp mở cổng:
sudo ufw allow <port>/<protocol>
Ví dụ, mở cổng web 80, 443 và 8080 (UFW hiểu cả tên dịch vụ nên bạn có thể gõ http, https thay vì số cổng):
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw allow 8080/tcp
Để đóng một cổng, chỉ cần đổi allow thành deny — ví dụ sudo ufw deny 3306 đóng cổng MySQL, cổng gần như không bao giờ nên mở ra Internet. Đóng theo tên dịch vụ cũng được: sudo ufw deny mysql.
Chỉ cho phép một IP truy cập cổng nhất định
Có những cổng nhạy cảm như SSH (22) hay MySQL (3306) mà bạn chỉ muốn chính mình truy cập được. UFW cho phép giới hạn theo địa chỉ IP — thay 192.168.0.1 bằng IP thật của bạn:
sudo ufw allow from 192.168.0.1 to any port 22
sudo ufw allow from 192.168.0.1 to any port 3306
Hai lệnh trên chỉ cho phép IP 192.168.0.1 kết nối tới cổng 22 và 3306, mọi IP khác đều bị chặn ở hai cổng này.
Xem và xóa quy tắc
Để liệt kê các quy tắc kèm số thứ tự, dùng sudo ufw status numbered. Muốn xóa quy tắc nào, chỉ cần ghi số của nó, ví dụ sudo ufw delete 7 sẽ xóa quy tắc số 7.
Mở hoặc đóng cả một dải cổng
Một số ứng dụng (game server, dịch vụ media…) cần cả một dải cổng thay vì từng cổng lẻ. UFW hỗ trợ mở theo khoảng, nhớ ghi rõ giao thức TCP hay UDP — ví dụ sudo ufw allow 35000:35999/tcp. Đóng dải cổng cũng tương tự, chỉ đổi allow thành deny.
Chặn hoặc cho phép hẳn một địa chỉ IP
Nếu một IP nào đó liên tục quét cổng hoặc tấn công VPS, bạn có thể chặn hẳn nó bằng sudo ufw deny from 192.168.0.1. Ngược lại, để cho phép toàn bộ lưu lượng từ một IP tin cậy, dùng sudo ufw allow from 192.168.0.1.
Bật IPv6 cho UFW
Nếu VPS của bạn dùng IPv6, hãy đảm bảo UFW cũng quản lý cả IPv6. Mở file /etc/default/ufw bằng sudo vi /etc/default/ufw, đổi dòng IPV6=no thành IPV6=yes, lưu file rồi chạy sudo ufw reload.
Lưu ý quan trọng trước khi bật UFW trên VPS
Có một sai lầm rất nhiều người mới mắc phải: bật UFW khi chưa mở cổng SSH. Vì UFW mặc định chặn mọi kết nối vào, nếu bạn chạy sudo ufw enable mà chưa cho phép cổng 22 thì chính bạn cũng bị khóa ngoài VPS, chỉ còn cách nhờ nhà cung cấp mở lại qua console. Vì vậy, trước khi bật, hãy luôn chạy sudo ufw allow ssh trước (thay bằng đúng số cổng nếu bạn đã đổi cổng SSH), rồi mới chạy sudo ufw enable.
Tổng kết
UFW giúp việc quản lý tường lửa trên Ubuntu/Debian đơn giản hơn rất nhiều so với iptables: cài đặt bằng một lệnh, mở hay đóng cổng chỉ cần allow hoặc deny. Chỉ cần nhớ nguyên tắc vàng — luôn mở cổng SSH trước khi bật tường lửa — là VPS của bạn đã an toàn hơn hẳn.
👉 Cần VPS để thực hành? Đăng ký VPS BNIX tại đây
- 🏢 Chuyên thiết kế web cho doanh nghiệp và cá nhân
- 🤖 Giải pháp tự động hóa cho Doanh nghiệp và cá nhân
- 📞 0925045760
- 🌐 thietkewebdian.com